Une puce espionne sous l’écran : la sécurité des clés crypto Ledger ébranlée par une attaque inédite
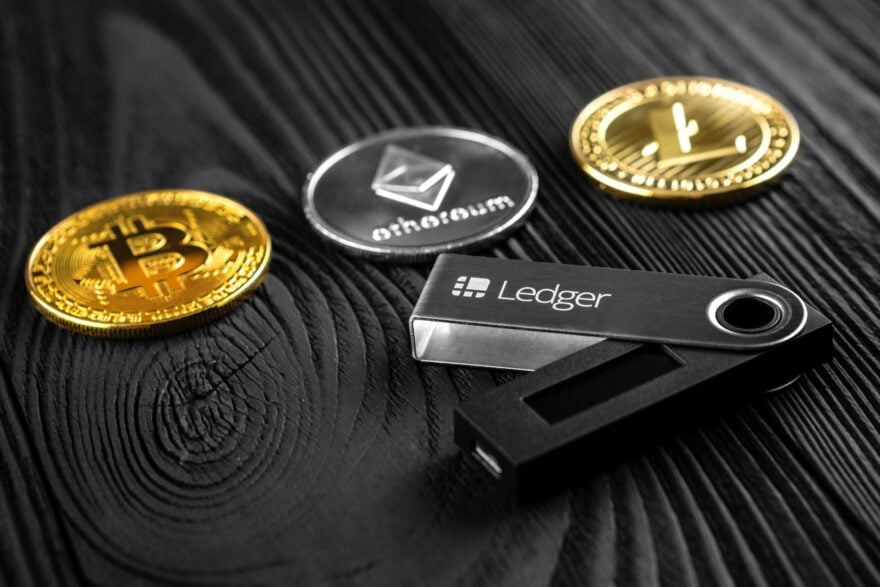
Une attaque d'une rareté inédite vient de frapper des utilisateurs de portefeuilles Ledger. Près de 90 millions de dollars ont été dérobés.
Résumé
Attaque inédite
Une attaque d’une rare complexité a ciblé des utilisateurs de portefeuilles crypto Ledger, une entreprise française spécialisée dans la sécurisation des actifs numériques.
Les pirates ont exploité une faille dans la chaîne d’approvisionnement, en manipulant physiquement des appareils vendus par un revendeur agréé en Asie du Sud-Est, CryptoBilis.
Leur méthode repose sur l’insertion d’une puce espionne miniature, équipée d’une carte SIM, dissimulée sous l’écran des appareils.
Cette puce permet d’intercepter la phrase de récupération de 24 mots, générée lors de la première utilisation du portefeuille.
Cette phrase, appelée aussi seed phrase en anglais, est une suite de mots aléatoires servant de clé secrète pour accéder aux crypto-monnaies.
Une fois interceptée, elle donne un accès total aux fonds des victimes.
Lire l'analyse complète en 6 points →
Commentaires (0)
Connecte-toi pour commenter
Se connecterAucun commentaire pour le moment.
Voir aussi
Plus de contenus dans cette catégorie →Découvre plus de contenu sur Napseflow